欧意钱包,用风控思维守住每一笔资产

权限可控授权可查风险可防

你下载的欧意钱包安装包,真的来自官方渠道吗?很多资产损失并非来自行情波动,而是从一次错误的下载或一次随手的授权开始。本页从风险管理角度拆解欧意钱包的使用要点:如何验证安装包、如何设置钱包权限、如何审查DApp授权、遇到异常交易如何止损。读完你能建立一套可执行的自检流程,而不是等出事再补救。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

本地加密存储

欧意钱包的私钥数据在设备本地加密保存,不上传服务器,配合系统级锁屏密码形成双重防护,降低设备丢失后的泄露概率。

欧意钱包换手机后怎么恢复才安全?

在新设备安装官方版本欧意钱包,选择助记词恢复,全程离线手输,不在任何网页输入助记词。恢复完成后检查授权列表,旧设备上的钱包应用应卸载或清除数据。

地址簿白名单

欧意钱包支持将常用收款地址加入白名单,转账时仅允许向白名单地址发送,从流程上阻断误转与地址替换攻击。

欧意钱包风险自检的四个操作步骤

打开欧意钱包后先进入设置核对登录设备列表,移除陌生终端;再检查钱包授权管理页,按时间排序撤销三个月以上未交互的合约;随后确认助记词未截图、未存云端;最后开启交易二次确认,任何转账需手动核对地址前后六位。四步做完约十分钟,建议每月执行一次。

欧意钱包用户必须知道的安全边界

欧意钱包的助记词和私钥始终由你保管,官方不会以任何理由索要。任何自称客服要求远程协助、屏幕共享或导入钱包的,都是诈骗。钱包内的签名请求要逐字阅读,尤其是授权无限额度的合约调用。把这条边界记牢,能挡掉绝大多数针对钱包用户的钓鱼攻击。

欧意钱包风险控制的三个关键习惯

在欧意钱包里点错授权了怎么办?

立即进入欧意钱包的授权管理页面,找到对应DApp的合约授权并撤销。若已产生资产变动,记录交易哈希并断开该DApp连接,必要时将剩余资产转移到新地址。
安装包来源核验

欧意钱包的安装包只从官网入口获取,下载后核对文件哈希与版本号,避免第三方渠道植入篡改版本造成私钥泄露。

欧意钱包提示签名请求,怎么判断能不能签?

先看请求来源是否为你主动打开的DApp,再看授权额度是否合理,无限额授权要警惕。欧意钱包会展示合约地址和调用内容,看不懂的请求一律拒绝,宁可放弃一次操作。
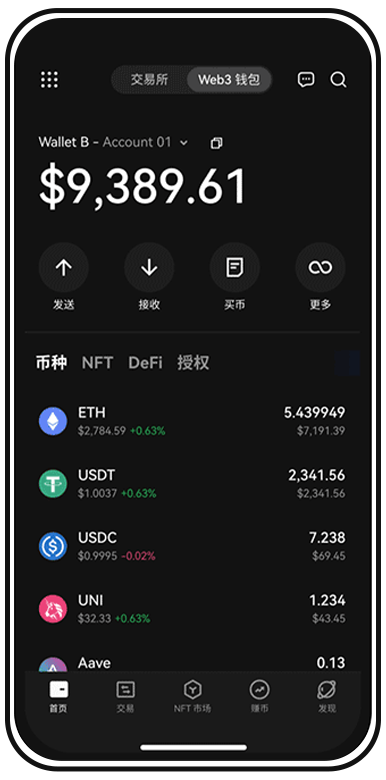
签名请求逐条解析

欧意钱包在每次合约交互前展示调用详情,包括授权额度与目标合约地址,让用户在几秒内判断该请求是否超出正常范围。

风险地址标记

欧意钱包对已知恶意合约和高风险地址进行标注提示,用户在交互前能看到警示信息,减少与问题合约的接触。

交易前地址核对

欧意钱包转账时启用地址簿功能,首次向新地址转账先发小额测试,确认到账后再操作大额,避免剪贴板劫持导致资金错付。
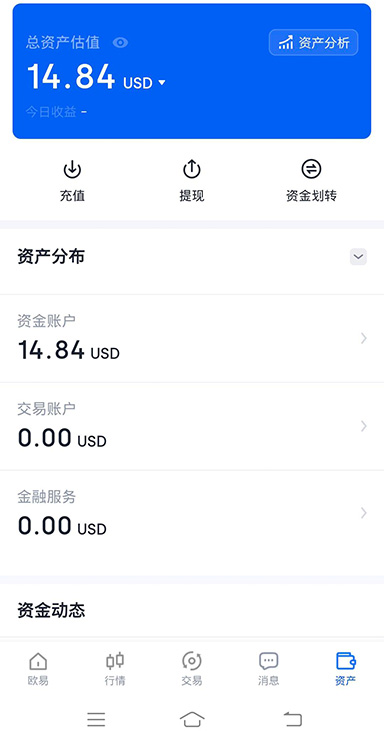
欧意钱包APP风控功能一览

欧意钱包周边工具与服务

欧意钱包新手第一步该做什么?先别急着充值。完成安装后第一件事是手抄助记词并离线保存,第二件事是设置独立的支付密码,第三件事是开启交易确认弹窗。接着用小额资产走一遍转账流程,熟悉地址核对和手续费设置。最后花五分钟浏览授权管理页面,知道撤销入口在哪。这套动作做完,你才算真正开始安全使用欧意钱包。

交易模拟预览

在欧意钱包内发起复杂合约调用前,可先查看模拟执行结果,预判资产变动方向,避免签署看不懂的授权请求。

欧意钱包收到陌生代币要不要动?

不要交互。陌生代币常见套路是诱导你访问钓鱼网站授权或兑换。在欧意钱包里直接隐藏该代币显示即可,不点链接、不批准任何合约调用,避免钱包权限被套走。
欧意钱包的助记词可以存在手机备忘录里吗?

欧意钱包

不建议。手机备忘录可能同步云端或被恶意应用读取,欧意钱包助记词一旦联网存储就失去离线保护意义。正确做法是手写在纸上,分两处存放,不拍照、不发给任何人。
欧意钱包 常见问题指南

1钱包权限分级
在欧意钱包内将日常小额操作与长期存储账户分开,单独设置支付密码与生物识别,降低单点失守后的连带损失。
2授权管理面板
欧意钱包内置授权查看入口,按链和DApp分类列出当前生效的额度,支持一键撤销,把分散的合约权限收拢到统一界面管理。
3授权定期清理
欧意钱包连接DApp后留下的合约授权应每月复查,及时撤销不再使用的额度,防止旧授权被恶意合约二次利用。
4异常交易即时冻结
发现欧意钱包出现未知签名请求或余额异动,立即断开网络连接、转移剩余资产到新钱包,并保留交易哈希用于后续追踪。
5小额热钱包隔离
把欧意钱包作为日常交互入口,只放够用的资产;大额资产转入冷存储或独立地址,切断高频操作与主资产的直接关联。

欧意钱包风险自检清单,现在花十分钟做完

别等资产异动才想起检查授权。打开欧意钱包,按本页步骤核对设备、清理授权、确认助记词离线保存,把风险控制在发生之前。