设备指纹识别
ouyi官方下载客户端记录设备指纹,同一账户在陌生指纹设备登录时触发额外验证,阻断凭证盗用后的直接登录。
公共WiFi可能被DNS劫持导向仿冒页面。建议使用移动数据完成ouyi官方下载,或确认连接为可信网络后再操作,安装后立即校验签名。
逐字核对域名拼写,警惕多字母、少字母或替换字符的仿冒域名;确认页面证书有效且主体一致,无法确认时不要输入任何账户信息。
提币地址加入白名单后需冷却期生效,ouyi官方下载用户即使凭证泄露,攻击者也无法即时将资产转往新地址。
ouyi官方下载客户端记录设备指纹,同一账户在陌生指纹设备登录时触发额外验证,阻断凭证盗用后的直接登录。
先确认更新提示来自客户端内部而非弹窗或短信链接,再核对更新包签名。来源不明的更新推送可能是伪装的恶意安装包,应拒绝并手动核查。
ouyi官方下载的安装包应校验开发者签名,访问页面应确认HTTPS证书主体与域名一致,两项任一不符即判定渠道不可信。
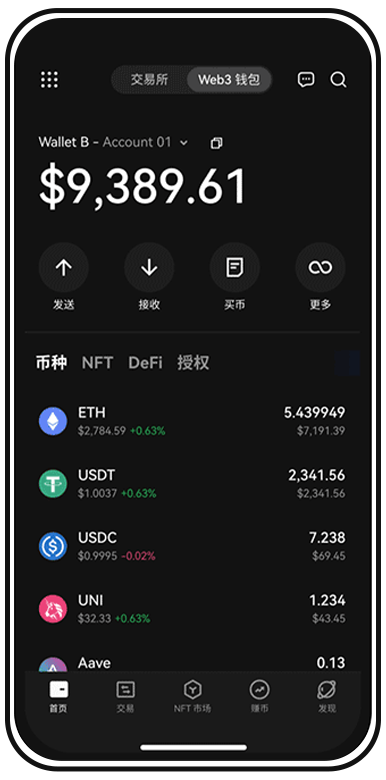
定期检查ouyi官方下载账户内已授权的第三方应用与API密钥,撤销长期未使用或权限过宽的授权,缩小被利用面。
开启登录与提币提醒,ouyi官方下载客户端内的任何新设备接入或敏感操作都会推送通知,缩短从发现到处置的时间窗口。
ouyi官方下载账户保留登录、授权、提币的完整操作日志,用户可逐条核对时间与IP,发现异常及时申诉冻结。
记录ouyi官方下载的入口域名与跳转路径,一旦后续出现异常登录或资产变动,可回溯确认下载渠道是否被劫持替换。
官方不会主动索要验证码或助记词。此类消息一律视为钓鱼,不回复、不点击链接,直接在客户端内通过官方工单渠道核实。
ouyi官方下载完成后先比对文件哈希与签名信息,确认安装包未被植入额外组件,再执行安装,避免二次打包版本携带窃密模块。
第一步,只从确认过的入口执行ouyi官方下载,下载后核对安装包签名。第二步,安装时关闭非必要权限,首次登录即开启二次验证并绑定设备。第三步,设置提币白名单与冷却期,小额测试转账确认流程无误后再进行大额操作。三步做完再谈使用,顺序不要颠倒。
渠道错一步,后面全是补救。现在核对域名、校验签名、设好白名单,再完成ouyi官方下载,把可控性握在自己手里。